Скрипт Optimizely на сайтах Ledger и HSBC подменял криптоадреса
16 ноября вредоносный код в проектах Optimizely Web загрузился на сайты 178 организаций, включая Ledger, HSBC и BBC. Скрипт подменял копируемые адреса криптокошельков и перехватывал данные; подтвержденный криптоущерб составил около $7 тыс. Точный путь получения доступа к проектам пока не установлен.
Все новости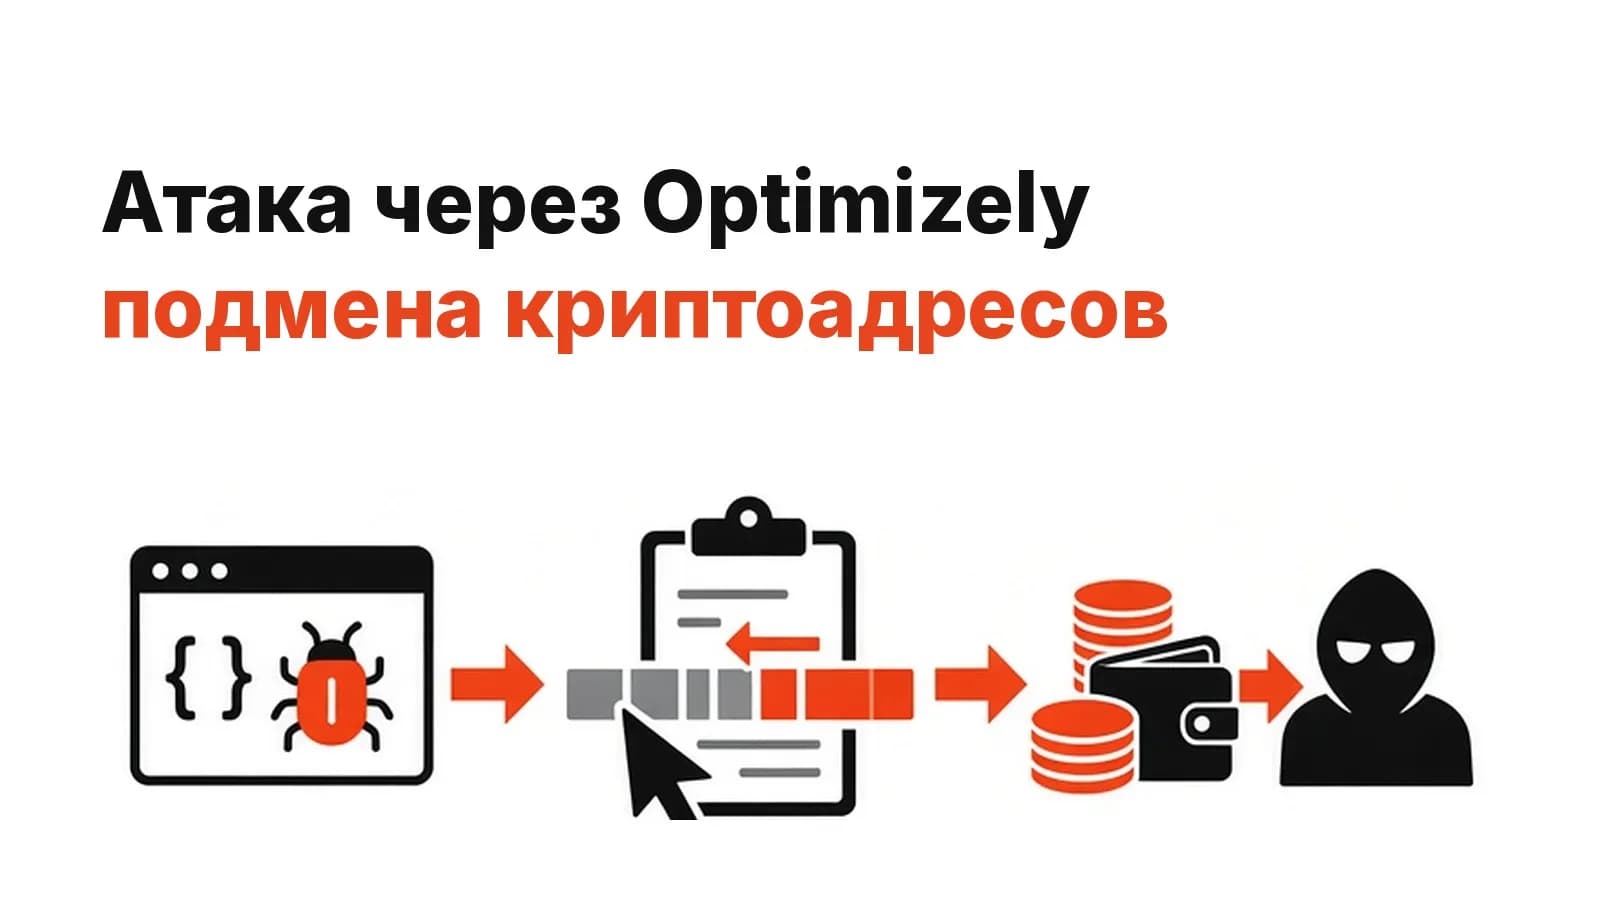
 Алексей ЛеусенкоАвтор · Новое
 Главный редакторРедактор · проверил материал
Опубликовано 17 ноября 2026 г. в 18:26Обновлено 17 ноября 2026 г. в 18:26
16 ноября 2026 года вредоносный JavaScript из проектов Optimizely Web появился на страницах 178 организаций, включая Ledger, HSBC, BBC, Zoom и CNN. По разбору инцидента, злоумышленник добавил код в поле Project JavaScript, а сниппеты продолжали загружаться с доверенного CDN. Поэтому HTTPS сам по себе не гарантировал безопасность каждого стороннего скрипта. Технический разбор и перечень затронутых брендов опубликовал Report URI
Код отслеживал криптоадреса и подменял их при копировании; исследователи также зафиксировали кражу данных платежных форм, cookies и снимков страниц. На старых iPhone и iPad цепочка пыталась запустить Coruna и DarkSword. Это не означает, что пострадали все посетители или все устройства Apple. Устанавливайте обновления безопасности для iOS
По оценке Report URI, подтвержденные переводы на кошельки злоумышленника составили около $7 тыс.; возможный ущерб от кражи данных карт и сессий пока неизвестен. К вечеру 16 ноября исследователи обнаружили вредоносный код лишь в одном из ранее зараженных сниппетов. Актуальные сведения об устранении инцидента опубликованы на странице статуса
Проверяйте официальные сообщения, не переходите по сомнительным ссылкам и не вводите seed-фразу на сторонних сайтах; обновления публикуются в аккаунте Ledger в X
Перед отправкой сравните адрес целиком и подтвердите его на экране устройства; см. руководство Electrum
Для аппаратных кошельков экранную проверку адреса объясняет руководство Trezor
Организациям следует вести список подключенных скриптов, ограничивать доступ к редактированию экспериментов и следить за неожиданными изменениями. CSP и контроль целостности уменьшают риск, но не заменяют аудит поставщиков. Посетителям, которые могли копировать адрес в этот день, стоит повторно сверить его с исходным источником и отложить перевод при малейшем расхождении. Материал информационный и не является инвестиционной рекомендацией.
Что делать после инцидента
- Перед переводом сверьте полный адрес и подтвердите его на экране кошелька.
- Устанавливайте обновления системы и кошелька из официальных источников; не вводите seed-фразу по ссылкам из сообщений.
- Владельцам сайтов — ограничить доступ к сторонним проектам, вести список скриптов и отслеживать изменения.
Что важно учитывать
Проверка адреса, своевременные обновления и контроль внешних скриптов снижают риск, но не заменяют внимательную проверку источника и подтверждение каждого перевода.
Материал носит информационный характер и не является инвестиционной рекомендацией. Криптовалюты волатильны, и вы можете потерять все вложения. Решения о сделках вы принимаете самостоятельно. Раскрытие
Комментарии0
Войдите, чтобы оставить комментарий
Комментарии проходят модерацию. Реклама, оскорбления и призывы к сделкам удаляются. Правила обсуждений
Пока никто не комментировал
Будьте первым — автор читает ветку и отвечает на вопросы по материалу.